Sécuriser ton serveur Linux : commence par SSH
Ton serveur est attaqué dès la première seconde en ligne. Voilà les 3 réglages SSH qui ferment 90% des portes, en 15 minutes.
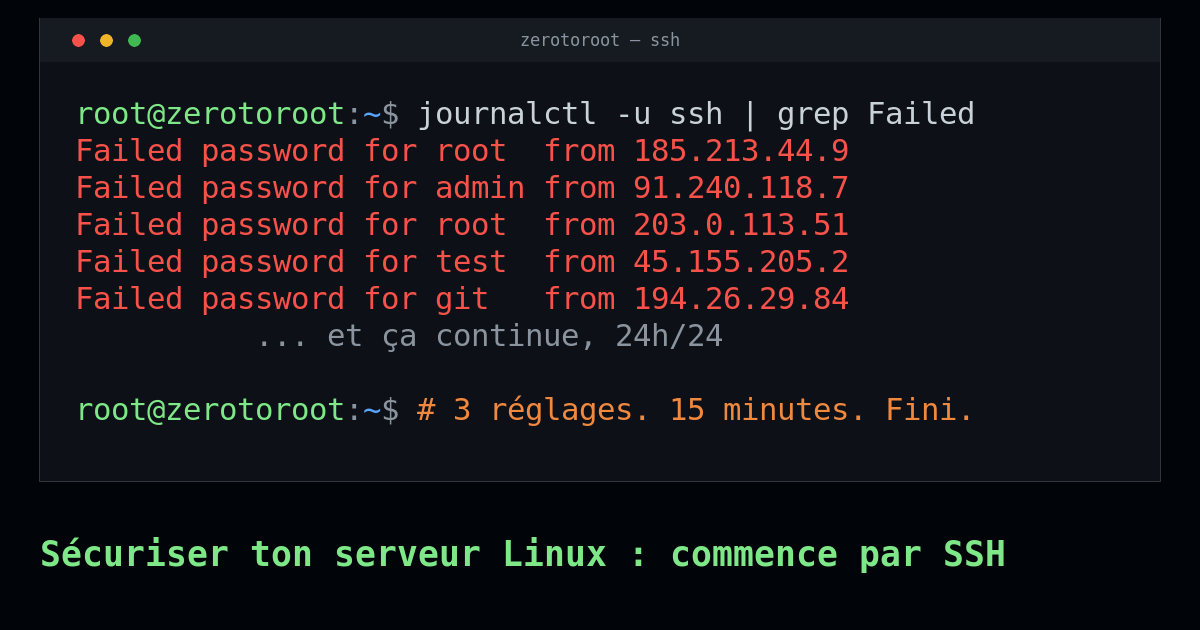
Tu viens de mettre un serveur en ligne. Félicitations : il est déjà attaqué.
Ce n'est pas une image. À la seconde où une IP publique répond, des bots scannent le port 22 et tentent de se connecter en SSH avec des milliers de couples identifiant / mot de passe. Ouvre tes logs pour le voir de tes yeux :
sudo journalctl -u ssh | grep "Failed password"Tu vas voir défiler des tentatives sur root, admin, test... C'est automatisé, permanent, et ça vise tout le monde, pas juste les "grosses cibles".
La bonne nouvelle : trois réglages suffisent à rendre ton SSH quasiment imprenable. Compte 15 minutes.
1. Une clé SSH à la place du mot de passe
Un mot de passe se devine ou se force. Une clé cryptographique, non. Sur ta machine (pas le serveur) :
ssh-keygen -t ed25519
ssh-copy-id ton-user@ton-serveur
Vérifie ensuite que tu arrives bien à te connecter avec ta clé, sans qu'on te demande de mot de passe. C'est l'étape à ne pas rater : tant que ça ne marche pas, ne passe pas à la suite.
2. Couper le mot de passe et le login root
Une fois ta clé en place, tu fermes les deux plus gros trous. Dans /etc/ssh/sshd_config :
PasswordAuthentication no
PermitRootLogin no
Puis tu recharges le service :
sudo systemctl restart sshÀ partir de là, les bots qui tapent des mots de passe au hasard n'ont plus aucune prise. Et personne ne se connecte directement en root.
3. Fail2ban, ton videur automatique
Fail2ban surveille tes logs et bannit tout seul les IP qui insistent :
sudo apt install fail2banInstallé, il tourne avec une config par défaut déjà correcte pour SSH. Tu l'oublies, il travaille.
Le mythe du changement de port
"Change le port SSH de 22 à 2222, c'est plus sûr." Faux. Ça réduit le bruit dans tes logs, rien de plus. Un scanner sérieux trouve ton port en quelques secondes. Ne compte jamais là-dessus comme une protection : c'est du camouflage, pas de la sécurité.
La suite
Avec ces trois réglages, tu viens d'éliminer l'immense majorité des attaques automatisées sur ton serveur. C'est le premier réflexe, pas le dernier : la prochaine étape, c'est le pare-feu.
Tu veux le pas-à-pas complet pour sécuriser ton serveur de A à Z ? J'ai condensé l'essentiel dans un guide gratuit : Sécuriser son serveur Linux.